
Хакеры взломали Internet Archive, популярную систему Wayback Machine, которая помогает архивировать интернет-сайты, и украли базу данных 31 миллиона пользователей. Об этом сообщает BleepingComputer.
Днем 9 октября посетители archive.org увидели следующее предупреждение JavaScript, созданное хакерами: «Вы когда-нибудь чувствовали, что интернет-архив уязвим, как если бы он был построен из кирпичиков, и всегда близок к катастрофическому нарушению безопасности? Это просто произошло. Посмотрите, как обстоят дела с данными 31 миллиона человек в HIBP».
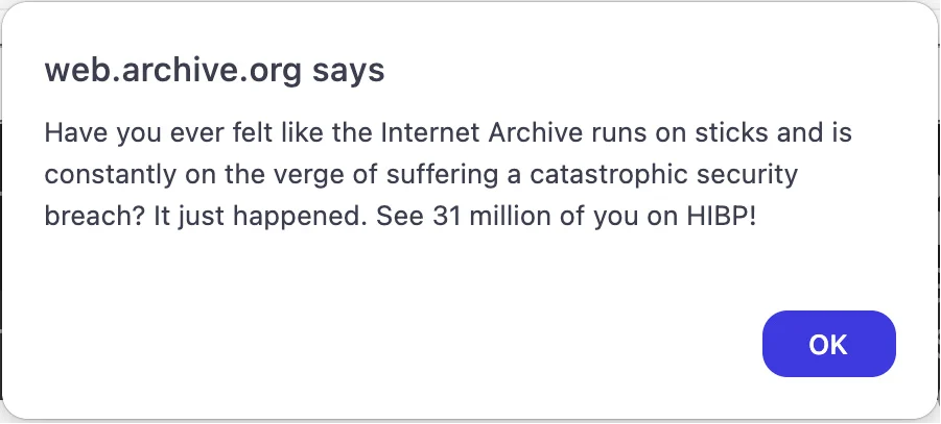
Предупреждение JavaScript отображается на Archive.org
Источник: BleepingComputer
HIBP (Have I Been Pwned) — это служба, которая определяет, действительно ли была утечка в интернете личной информации пользователей, например таких, как адреса электронной почты и пароли.
Хотя хакеры взломали интернет-архив 9 октября, эксперт по безопасности, создавший HIBP, Трой Хант заявил, что утечка произошла неделей ранее.
Основатель Internet Archive Брюстер Кале позже подтвердил в сообщении на X, что сайт был недоступен в результате кибератаки во вторник. Кале также сообщил, что имена пользователей, адреса электронной почты и зашифрованные пароли были скомпрометированы.
Он сообщил, что хакеры предприняли DDoS-атаку на библиотеку Internet Archive. По данным Агентства кибербезопасности США, этот тип атаки может перегрузить веб-сайт слишком большим трафиком, что приведет к его сбою или потере доступа для пользователей.
Трой Хант сообщил, что связался с интернет-архивом и сообщил, что скомпрометированные данные будут загружены в службу в течение 72 часов, но ответа пока не получил. Пока неизвестно, как был взломан этот архив и были ли украдены другие типы данных.
Хакерская группа BlackMeta взяла на себя ответственность за кибератаку и заявила, что будет проводить новые.Брюстер Кале извинился перед пользователями за сложившуюся ситуацию: «В настоящее время работа архива приостановлена для обновления внутренних систем. Мы работаем над тем, чтобы восстановить услуги максимально быстро и безопасно. Приносим извинения за неудобства».