

Have I Been Pwned (HIBP) — это онлайн-сервис, созданный специалистом по кибербезопасности Троем Хантом, который позволяет пользователям проверить, были ли их учетные данные (адрес электронной почты или пароль) скомпрометированы в результате утечек данных. Этот инструмент стал важным ресурсом для повышения осведомленности о рисках цифровой безопасности и защиты личной информации.
Что это и как работает?
HIBP собирает данные из крупных утечек, произошедших в разных компаниях, сервисах или на платформах, и создает базу данных скомпрометированных учетных записей. Когда вы вводите адрес электронной почты на сайте, система проверяет его на наличие в этой базе данных и сообщает, был ли он частью известных утечек.
Пароли, попавшие в утечки, также можно проверить через раздел «Pwned Passwords». При этом вводимые пароли обрабатываются в зашифрованной форме, что делает процесс безопасным.
Как использовать HIBP?
Проверка электронной почты:
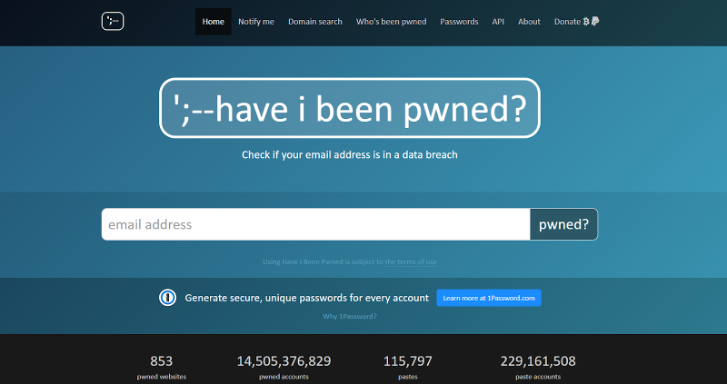
- Зайдите на сайт Have I Been Pwned.
- Введите свой адрес электронной почты в поисковую строку.
- Нажмите «pwned?» и дождитесь результатов.
Анализ результатов:
- если адрес был скомпрометирован, вы увидите список утечек, в которых он участвовал, с указанием сервиса, даты и типа утечки (например, пароли, номера телефонов или другая личная информация).
- Если адрес не найден в базе, это означает, что он не участвовал в известных утечках.
Проверка паролей:
- перейдите в раздел «Pwned Passwords».
- введите пароль (или используйте его хеш для большей безопасности).
- система сообщит, был ли этот пароль частью утечек и как часто он появлялся.
Этот сервис полезен тем, что помогает выявлять риски, связанные с утечкой данных, и предпринимать своевременные меры для защиты аккаунтов. Пользователи могут узнать, какие из их учетных записей были скомпрометированы, и усилить их безопасность, изменив пароли или подключив двухфакторную аутентификацию.