
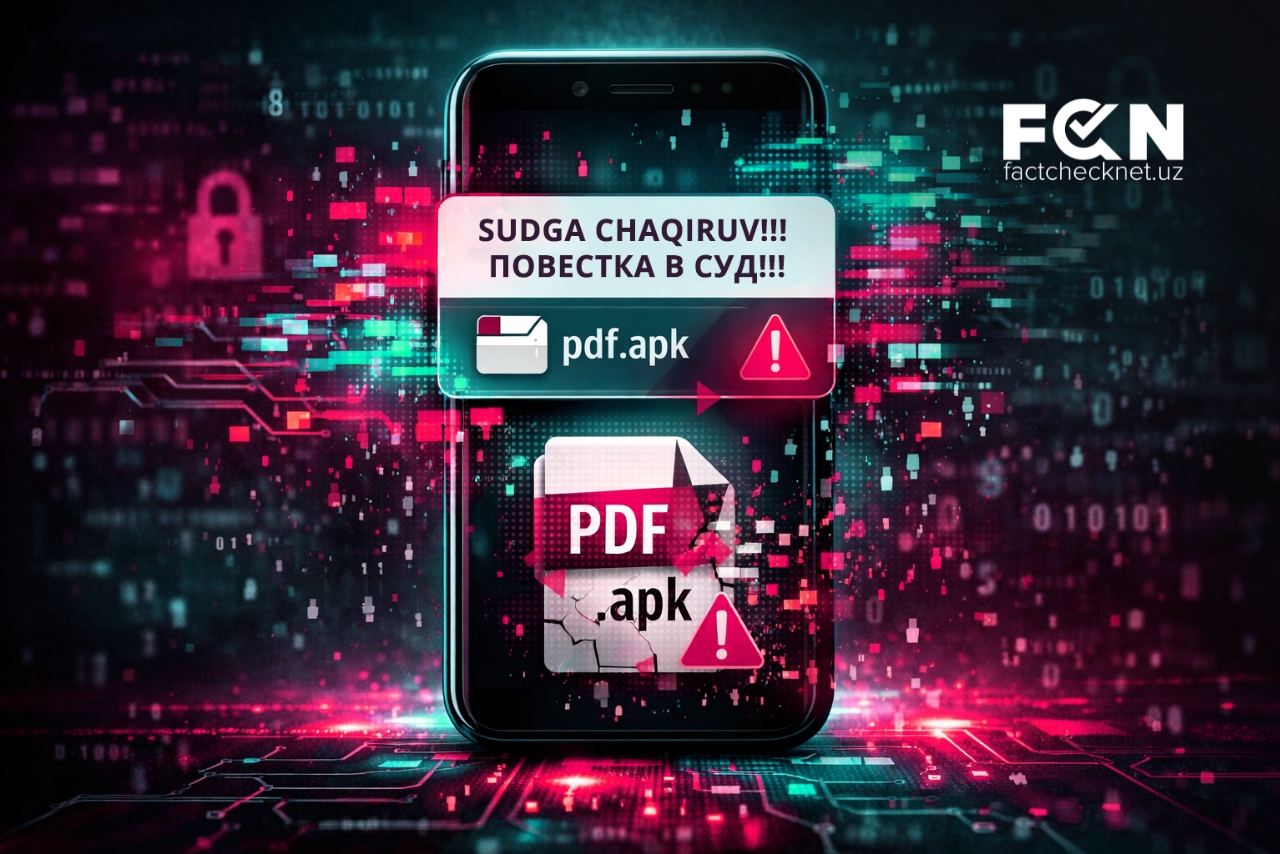
В последние дни в мессенджерах, особенно в Telegram, широко распространились подозрительные сообщения с содержанием «повестка в суд». Пользователям рассылают неизвестную ссылку и файл в формате «.apk», якобы вызывая на судебное заседание. Такие сообщения обычно начинаются с фраз типа «Уважаемый (имя)! Вы вызваны в суд!» и призывают пользователя загрузить прикрепленный файл, запугивая и угрожая ему. Factchecknet.uz проверил достоверность этих сообщений.
ВЕРДИКТ: ЛОЖЬ
В Узбекистане судебная система, включая Верховный суд Республики Узбекистан, не обращается к гражданам в такой форме. В частности, Гражданский и Уголовно-процессуальный кодексы четко определяют порядок выдачи повесток в суд и предусматривают вручение повесток в письменной форме или через официальные средства связи. Законодательство не предусматривает порядок отправки вызовов через APK-файлы или подозрительные ссылки.
Хотя в названии файла присутствует расширение .pdf, на самом деле это .apk, который может установить вредоносное ПО на устройство. Кроме того, сайты в сообщении ненадежны, то есть не .gov.uz, и направлены на кражу данных. Тот факт, что текст переименован, указывает на автоматическое распространение сообщений.
Эксперты отмечают, что вредоносные APK-файлы часто маскируются под .pdf.apk и используются для введения пользователя в заблуждение. Официальные источники по кибербезопасности, включая Центр кибербезопасности (UZCERT) и Министерство внутренних дел, неоднократно предупреждали о подобных случаях. Международные организации по кибербезопасности также подтверждают распространение вредоносного ПО через APK-файлы и кражу данных через «фишинговые» сайты.
Кроме того, аналогичные APK-файлы рассылаются пользователям узбекских мессенджеров Telegram и WhatsApp в виде «свадебных приглашений» и сообщений типа «привет», «как дела?» от различных иностранных пользователей, и если ответа нет, аккаунт удаляется.
На официальной странице Центра киберзащиты Узбекистана в Telegram было опубликовано сообщение о появлении новых мошенников, выдающих себя за сотрудников Службы государственной безопасности и внутренних дел, и о том, что им нельзя доверять, если они отправляют сообщения типа «вы вызваны в суд» или представляются сотрудниками Службы государственной безопасности/Внутренних дел. В сообщении также сообщается, что мошенники используют такие файлы для запугивания граждан и рассылки вирусов в Telegram и на телефоны, когда те переходят по отправленной ссылке или файлу (.apk) и получают контроль над сетью.
Одно из таких сообщений было отправлено адвокату Хушнудбеку Худойбердиеву, который опубликовал следующее в публичном Telegram-канале: «…У покойного Хожибоя Тожибоева была шутка: глядя на нищего, просящего милостыню у учителя, он говорил: «Этот человек, наверное, ошибается». Эти мошенники написали и мне, но они ошиблись, но… Появился новый вид мошенничества. Сначала кто-то в панике пишет вам письмо и говорит, что скоро с вами свяжется сотрудник Службы государственной безопасности. Затем с профиля с тем же именем вам позвонят по видеосвязи через Telegram и представятся сотрудником Службы государственной безопасности. Они даже покажут вам удостоверение личности, будут сидеть в форме… Я отправил их по известному адресу. И в прямом, и в переносном смысле… Так что не дайте себя обмануть подобными вещами. Если вы будете чуть бдительнее, если проявите немного здравого смысла, вы быстро поймете, что эти люди – мошенники».
Согласно официальным данным, киберпреступность в Узбекистане резко возросла за последние годы: с более чем 4000 случаев в 2021 году до более чем 60 000 случаев к 2025 году. В результате этих преступлений граждане несут материальный ущерб в размере триллионов сумов, а десятки тысяч людей ежегодно становятся жертвами кибермошенничества (1,2,3).
Центр кибербезопасности Республики Узбекистан объявил на своих страницах в социальных сетях, что Служба государственной безопасности, Министерство внутренних дел или Суд никогда не будут выдавать повестки через Telegram и не будут проводить расследования таким образом, поэтому подобные сообщения должны немедленно блокироваться или отправляться в спам, и что граждане должны через @zirh_bot проверять безопасность любой подозрительной ссылки или файла, прежде чем его открывать.